
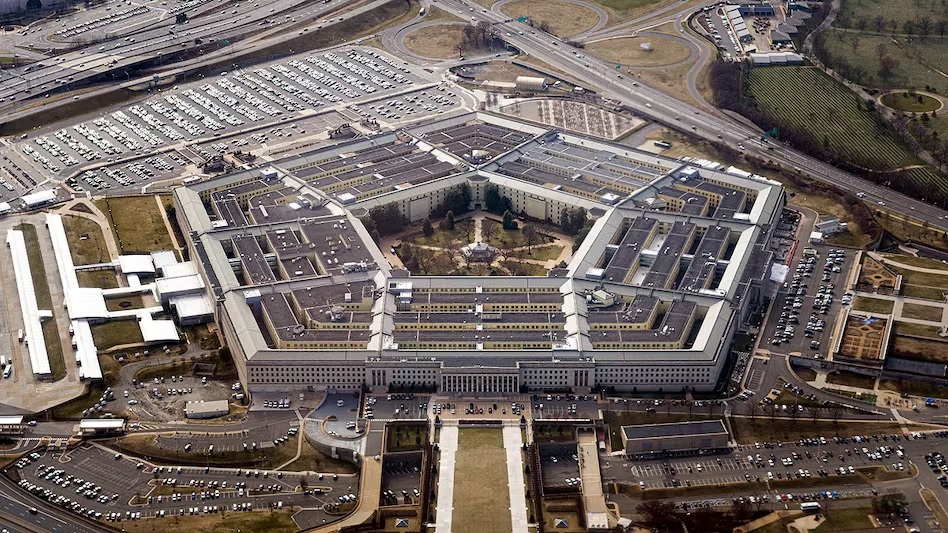
काठमाडौं । अमेरिकी रक्षा विभाग (पेन्टागन) को डाटाबेसमा ठूलो साइबर आक्रमण भएको छ। अनधिकृत प्रयोगकर्ताहरुले अक्टोबर २०२५ र जुलाई २०२६ बीच डिफेन्स म्यानपावर डाटा सेन्टर (डीएमडीसी) प्रणालीमा पहुँच पुर्याए। उक्त उल्लंघनले २७ लाख ६० हजार जीवित र २९ लाख ४० हजार मृतक व्यक्तिको व्यक्तिगत डाटा लिक गरेको थियो। यसमा नाम, सामाजिक सुरक्षा नम्बर, जन्म मिति, सम्पर्क विवरण र जागिर विवरणजस्ता जानकारी समावेश थिए।
यो डाटा इन्क्रिप्ट नगरिएको थियो। जसले गर्दा जोखिम अझ बढ्यो। पेन्टागनले तुरुन्तै त्रुटिलाई समाधान गर्यो। अहिलेसम्म डाटा दुरुपयोगको कुनै प्रमाण फेला परेको छैन। प्रभावितहरुलाई एक वर्षको निःशुल्क क्रेडिट अनुगमनको प्रस्ताव गरिएको छ। यो घटनाले अमेरिकी सैन्य कर्मचारीहरुको सुरक्षा र साइबर तयारीका बारेमा गम्भीर प्रश्नहरु उठाउँछ।

डीएमडीसी पेन्टागनको प्राथमिक व्यक्तिगत रेकर्ड भण्डार हो। यसमा सक्रिय–ड्युटी सिपाही, रिजर्भिस्ट, नागरिक कर्मचारी, ठेकेदार, सेवानिवृत्त, भेटेरान र सैन्य परिवारका सदस्य समावेश छन्। एजेन्सीले ६ करोडभन्दा बढी रेकर्ड राख्छ। यो उल्लंघनले नाम र सम्पर्कमात्र नभएर मानिसहरुको जागिर विवरणहरु पनि लिक गरेको छ।
यो जानकारी राष्ट्रिय सुरक्षाको दृष्टिकोणबाट संवेदनशील मानिन्छ। किनकि यसले सैन्य संरचना र भूमिकाहरुमा अन्तर्दृष्टि प्रदान गर्न सक्छ। अनधिकृत प्रयोगकर्ताको संख्या कम भएको रिपोर्ट गरिएको छ। तर, लामो पहुँचले प्रणालीको जोखिमलाई स्पष्ट रुपमा उजागर गर्दछ। यो त्रुटि जुलाई २०२६ मा पत्ता लागेको थियो र तुरुन्तै समाधान गरिएको थियो।
अधिकारीहरुका अनुसार कुनै दुरुपयोग अहिलेसम्म पहिचान गरिएको छैन तर जोखिम अझै पनि छ। –एजेन्सी